Android · vérité d’état
Sentinel est une application Android, pas un système d’exploitation.
Cette page sépare les fonctions réellement présentes dans Sentinel, les capacités fournies par Android et celles qui exigeraient un OS renforcé ou une administration d’appareil. Aucun contrôle système n’est réattribué artificiellement à l’application.
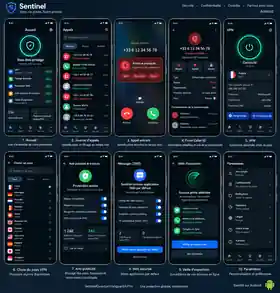
Interface D.1
Une même grammaire visuelle pour le Web et l’application.
Les écrans utilisent des états explicites : prêt, à tester, validé, dégradé ou bloqué. Une maquette reste une maquette tant que le comportement réel n’a pas été observé.
Capacités Sentinel
Ce que l’application peut réellement porter.
Le propriétaire technique de chaque capacité est indiqué explicitement pour éviter de confondre Android, le matériel et Sentinel.
| Capacité | Fournisseur réel | État Sentinel | Limite importante |
|---|---|---|---|
| Appels entrants/sortants | ROLE_DIALER + TelecomManager + InCallService | Code testable | Le centre Phone Core demande explicitement le rôle et les permissions. Validation sur appareil/opérateur encore requise. |
| Filtrage d’appels | API Android CallScreeningService + logique Sentinel | Code testable | Activation explicite du rôle Call Screening et validation multi-appareils encore nécessaires. |
| SMS | ROLE_SMS + SmsManager + provider SMS Android | Code testable | Envoi, réception, conversations, MMS et multi-SIM doivent conserver des preuves indépendantes de succès. |
| Contacts choisis par l’utilisateur | Permission Android READ_CONTACTS | Code déclaré | Consentement explicite requis. Sentinel ne fournit pas les Contact Scopes de GrapheneOS. |
| Historique d’appels | Provider Android + rôle/permissions applicables | Code testable | L’accès provider et l’affichage réel doivent rester distingués d’un simple droit déclaré. |
| Scanner Wi-Fi local | WifiManager + permission/localisation Android | Validation fraîche requise | Un résultat en cache ou un scan refusé ne vaut pas preuve d’un scan frais. |
| VPN permanent | VpnService + backend WireGuard Android + future passerelle Sentinel | Client présent · passerelle absente | Le client Android est intégré, mais aucun nœud de sortie Sentinel n’est encore provisionné et validé ; aucun état « protégé » ne doit être présenté comme opérationnel en production. |
| Accès Internet, Wi-Fi et Bluetooth | Permissions et API Android | Partiel | Lire ou qualifier un état n’autorise pas Sentinel à renforcer le firmware, la radio ou tout le système. |
Frontière système
Capacités du téléphone ou du système — pas de Sentinel
Ces fonctions peuvent améliorer la posture de l’appareil, mais une application ordinaire ne peut pas se les attribuer.
| Famille | Capacités | Niveau nécessaire | Position Sentinel |
|---|---|---|---|
| Chiffrement et démarrage | Chiffrement par fichiers, Direct Boot, Verified Boot, retour arrière des mises à jour | Android, constructeur et firmware | Sentinel en bénéficie si l’appareil les fournit, mais ne les installe ni ne les garantit. |
| Protection physique | Auto-reboot, brouillage du PIN, PIN de contrainte, modes matériels USB-C | OS renforcé ou fonctions constructeur | Hors périmètre d’une application ordinaire. |
| Durcissement global | Allocateur mémoire durci, marquage mémoire, contrôle JIT/code dynamique, navigateur système durci | OS, runtime et navigateur | Sentinel peut durcir son propre code, pas imposer ces protections aux autres applications. |
| Permissions étendues | Permission Réseau, permission Capteurs, Storage Scopes, Contact Scopes | Fonctions propres à un OS tel que GrapheneOS | Non fournies par Sentinel. Les permissions Android standard restent applicables. |
| Réseau de l’appareil | MAC aléatoire, Wi-Fi/Bluetooth auto-off, LTE uniquement, DNS privé, blocage hors VPN | Android/OS, réglages utilisateur ou gestion d’appareil | Sentinel peut guider vers certains réglages, sans prétendre les forcer. |
| Écosystème et profils | Google Play sandboxé, profils utilisateurs isolés, arrêt complet d’un profil | OS et administration de profils | Sentinel reste une application installée dans un profil ; ce n’est pas le gestionnaire du système. |
Gate de distribution
Ce qui doit être vrai avant de proposer un APK.
La distribution ne dépend pas d’un seul build vert. Elle dépend d’un ensemble de preuves compatibles avec les usages réels du téléphone.
Build & signature
APK installable, identité de package, signature et contrôles d’intégrité vérifiés.
Tests physiques
Appels, SMS/MMS, contacts, historique, notifications, Caller ID, Wi-Fi et scénarios de refus.
Matrice Android
Plusieurs versions, double-SIM, reprise après redémarrage, révocation et réversibilité.
Infrastructure réelle
Passerelle, DNS, IPv4/IPv6, MTU, reconnexion et absence de fuite avant tout état « connecté ».
Administration séparée
Android Enterprise/Device Owner reste un périmètre distinct de l’application grand public.
Références
Documentation technique officielle.
Les capacités du système sont attribuées à leurs propriétaires réels, notamment Android, les constructeurs et GrapheneOS lorsqu’il est cité.